Sabotajes digitales a la cadena de frío en Europa evidencian flancos vulnerables en la retaguardia civil
Una serie de intrusiones remotas en los sistemas de refrigeración de supermercados en siete países europeos revela las limitaciones de la ciberdefensa comercial ante ataques híbridos recurrentes.
 ▶ VIDEO
Datos clave
- Los incidentes comenzaron a reportarse a primera hora del lunes 2 de noviembre de 2026.
- Afectaron a supermercados e instalaciones en al menos siete países, incluidos Bélgica, Luxemburgo, Finlandia, Estonia y Suecia.
- Los ataques provocaron un aumento repentino de la temperatura en neveras y congeladores, con pérdidas alimentarias y riesgos de incendio.
- El episodio sigue a un ataque similar ocurrido el pasado octubre que afectó a cientos de supermercados en Francia.
Qué pasó
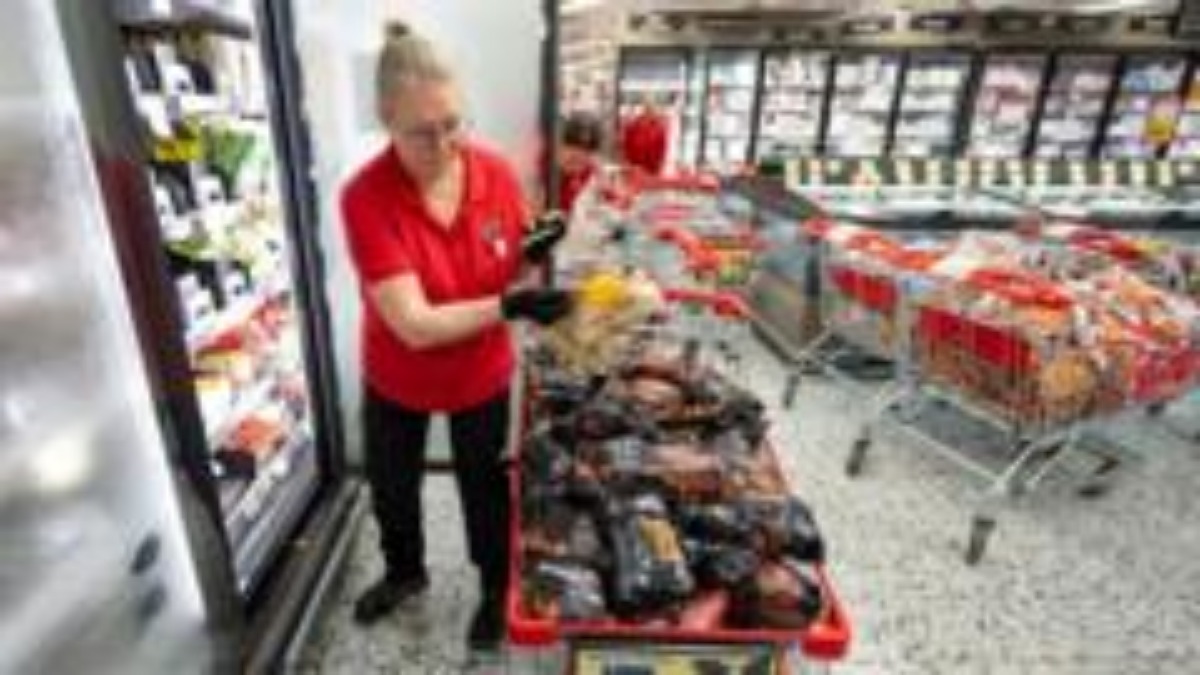
A primera hora de este lunes 2 de noviembre, tiendas y supermercados de al menos siete países europeos informaron de un aumento repentino e imprevisto de la temperatura en sus equipos de refrigeración. Según los reportes iniciales difundidos por France 24 Español y corroborados por diversos medios internacionales, los países afectados en esta nueva oleada incluyen a Bélgica, Luxemburgo, Finlandia, Estonia y Suecia.
El fenómeno, atribuido a manipulaciones informáticas externas sobre los sistemas de control de frío, provocó la pérdida masiva de alimentos almacenados y, en algunos casos, situaciones de peligro por conatos de incendio derivados del sobrecalentamiento de los equipos. Esta secuencia de eventos se produce semanas después de que un incidente análogo impactara a cientos de supermercados en territorio francés durante el pasado mes de octubre.
El contexto
La reiteración de estos incidentes en un arco geográfico tan amplio que abarca Europa occidental y nórdica desplaza el foco desde un fallo técnico aislado hacia una campaña coordinada o un patrón sistemático de vulnerabilidad en el sector minorista.
Hasta ahora, la estrategia de ciberseguridad de la Unión Europea y de sus Estados miembros se ha concentrado en blindar infraestructuras críticas tradicionales como redes eléctricas, entidades bancarias y sistemas de comunicación gubernamental. La gestión automatizada de la cadena de suministro alimentario y los sistemas de refrigeración comercial suelen operar bajo estándares de ciberdefensa menos rigurosos, al depender en gran medida de proveedores de servicios tecnológicos externos y de mantenimiento remoto.
El punto ciego
Mientras la atención pública y mediática se limita a cuantificar el valor de la comida destruida y las pérdidas económicas inmediatas de las cadenas de supermercados, el verdadero trasfondo estratégico pasa desapercibido. Estos ataques funcionan como una prueba de concepto en condiciones reales sobre la vulnerabilidad de la retaguardia civil europea.
La capacidad de alterar de manera remota los sistemas de frío en múltiples jurisdicciones de forma simultánea demuestra que actores hostiles pueden perturbar la estabilidad interior y la confianza en el abastecimiento básico sin necesidad de atacar instalaciones militares o gubernamentales de primer orden.
CIEGO.
La noticia en 30 segundos
Mira el resumen en video con lo esencial y el punto ciego de esta historia.
Ver en InstagramQuién gana y quién pierde
En este escenario, las empresas de ciberseguridad industrial y los proveedores de auditorías tecnológicas se perfilan como los principales beneficiarios de un inminente endurecimiento regulatorio que obligará al sector minorista a elevar sus inversiones defensivas.
Por el contrario, los grandes operadores logísticos y los gobiernos nacionales asumen los costos reputacionales, económicos y de seguridad. Los Estados se enfrentan al reto de proteger una red comercial fragmentada y profundamente digitalizada, donde un fallo en un software de gestión de temperatura puede paralizar la distribución de alimentos a gran escala.
Qué vigilar
Las próximas semanas serán determinantes para observar si las agencias de inteligencia europeas logran atribuir formalmente la autoría de estas intrusiones y si se emiten directivas normativas de emergencia para los proveedores de software de refrigeración comercial.
Asimismo, resulta indispensable monitorear si esta modalidad de sabotaje se extiende hacia otros sectores de la infraestructura logística civil, como el almacenamiento farmacéutico o la distribución de productos perecederos a temperatura controlada.
Fuentes consultadas
- France 24 Español: De Bélgica a Suecia, nueva ola de ciberataques contra sistemas de refrigeración afecta a decenas de supermercados
- France 24: De Bélgica a Suecia, nueva ola de ciberataques contra sistemas de refrigeración afecta a decenas de supermercados
- El Observador: Nueva ola de ciberataques a supermercados de Europa: manipulan los sistemas de refrigeración de Suecia y Bélgica
- DiarioBitcoin: Nueva ola de ciberataques en Europa afecta refrigeradores y alimentos en supermercados
- Perfil: Ciberataque a heladeras provoca pérdidas millonarias de comida en Bélgica, Luxemburgo y Suecia