El sabotaje cibernético a la red sanguínea francesa expone la fragilidad del Internet de las Cosas
La manipulación de los congeladores del Servicio Nacional de Sangre a través de un proveedor logístico confirma una nueva fase de ataques físicos. La vulnerabilidad de los dispositivos conectados obsoletos compromete la seguridad de las infraestructuras críticas en Europa.
Datos clave
- El Servicio Nacional de Sangre de Francia (EFS) sufrió un ciberataque indirecto a través de los equipos de refrigeración de la empresa proveedora Coolworld.
- Los atacantes elevaron los parámetros de temperatura de las cámaras de plasma desde -30 grados Celsius hasta 110 grados Celsius.
- El Ministerio de Sanidad y la agencia nacional de ciberseguridad francesa confirmaron que no hubo pérdida de muestras y la distribución de sangre se mantiene sin interrupciones.
- El suceso guarda similitud metodológica con los ciberataques registrados recientemente contra cámaras frigoríficas de supermercados en varios países europeos.
Qué pasó
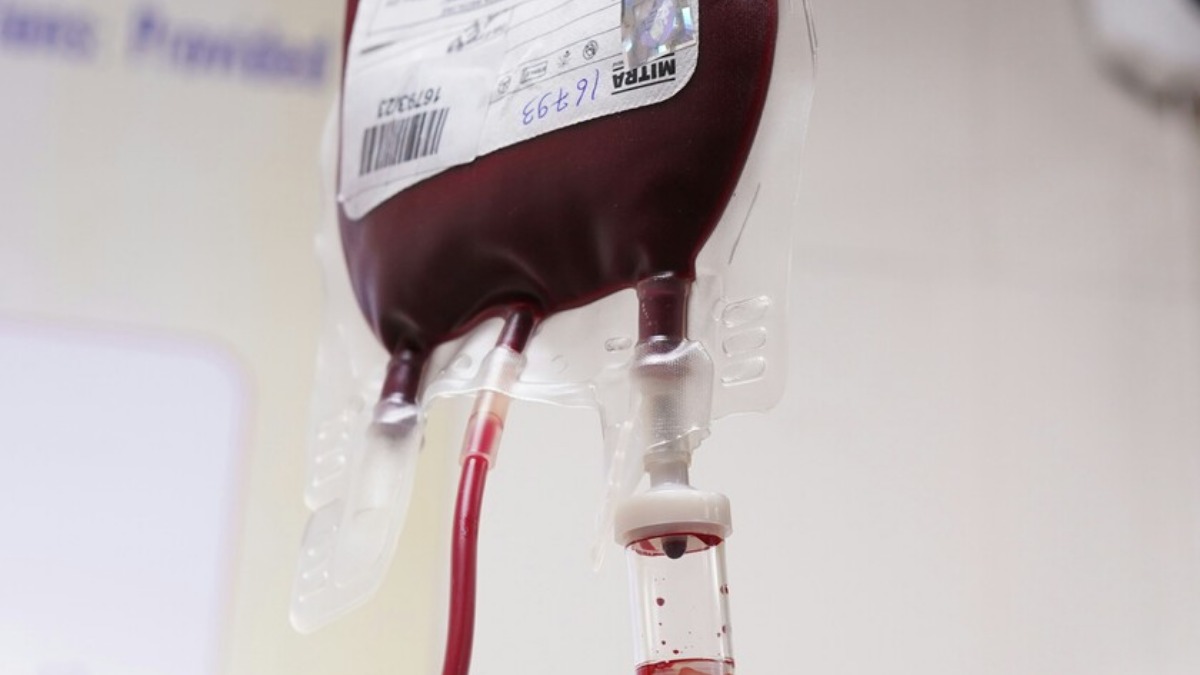
El Gobierno de Francia confirmó que el Servicio Nacional de Sangre de Francia (EFS) fue blanco de un ciberataque dirigido a desestabilizar la conservación de muestras biológicas. Los autores de la incursión informáticos no ingresaron a los servidores centrales del organismo público, sino que vulneraron los sistemas de control de Coolworld, la firma privada encargada de suministrar e instalar los equipos de refrigeración industrial.
Una vez dentro de la red del proveedor, los atacantes modificaron la configuración térmica de los congeladores encargados de custodiar plasma destinado a transfusiones. Los termostatos fueron alterados para pasar de una temperatura operativa de -30 grados Celsius a 110 grados Celsius. Las autoridades sanitarias francesas señalaron que la anomalía fue detectada a tiempo, evitando la alteración del material médico y garantizando el flujo habitual de suministro.
El contexto
Este incidente se produce pocas semanas después de que diversas cadenas de supermercados en Europa experimentaran fallos similares en sus sistemas de congelación. En aquellos episodios, ciberdelincuentes atacaron la infraestructura conectada a Internet para derretir productos alimenticios, lo que inicialmente fue percibido como un vandalismo digital de bajo alcance.
Analistas del sector destacan que durante más de una década la industria y el sector público integraron dispositivos del Internet de las Cosas (IoT) para facilitar la gestión remota de instalaciones. Sin embargo, gran parte de esta infraestructura mantiene software anticuado y medidas de protección mínimas. La proliferación de herramientas de automatización e inteligencia artificial ha reducido los costes técnicos para localizar estas brechas operativas en componentes industriales que anteriormente no se consideraban prioritarios.
El punto ciego
La narrativa habitual sobre la ciberseguridad suele concentrarse en la exfiltración de bases de datos, el espionaje corporativo o el chantaje mediante ransomware. El análisis de Punto Ciego revela que el verdadero vector de vulnerabilidad reside en el sabotaje cinético indirecto. Al atacar a un proveedor logístico secundario como Coolworld, los agresores consiguen un impacto directo sobre la infraestructura estatal de salud sin necesidad de vulnerar la alta seguridad del Ministerio de Sanidad.
El uso de periféricos e instrumentos industriales conectados a la red general genera una superficie de ataque difusa. La falta de aislamiento entre los sistemas de monitoreo técnico de terceros y las instalaciones de respuesta crítica crea un escenario de riesgo donde la interrupción operativa no requiere el uso de armamento militar, sino la explotación de fallos en termostatos comerciales.
Quién gana y quién pierde
Los actores de la guerra híbrida y los grupos cibernéticos ganan capacidad de desestabilización a bajo coste, al demostrar que pueden poner en riesgo recursos sanitarios o alimentarios sin desplegar grandes recursos informáticos. En contraposición, los sistemas públicos de salud y los operadores logísticos asumen los costes derivados del incremento en la complejidad operativa y la desconfianza pública.
Las empresas especializadas en auditoría de ciberseguridad e integración de redes cerradas experimentarán una mayor demanda. Por el contrario, los proveedores tradicionales de equipamiento conectado que no incorporen capas de cifrado y autenticación estricta en su hardware sufrirán un desplazamiento del mercado corporativo y gubernamental.
Qué vigilar
Corresponde observar las investigaciones del Centro Nacional de Ciberseguridad en Europa para determinar si existe una campaña coordinada detrás de los ataques a la cadena de frío europea. Asimismo, será decisivo el avance de nuevas normativas comunitarias que exijan a las contratistas de servicios sanitarios el cumplimiento de estándares estrictos de ciberdefensa en cada dispositivo IoT integrado.
Fuentes consultadas
- Xataka: Después de los supermercados, el último objetivo de los ciberataques en Francia son los bancos de sangre
- www.cio.com: Los supermercados europeos que ignoraron la alerta de Francia, nuevo objetivo de los ciberdelincuentes
- El Economista: Nuevo ciberataque tiene como objetivo los bancos de sangre franceses
- Euronews.com: Europa sufre ciberataques a frigoríficos de supermercados
- La Vanguardia: Por qué los supermercados se han convertido en objetivos de la guerra híbrida